导语
某市政法委员会作为该市政法工作的领导与协调机构,承担着统筹全市政法机关、维护社会稳定、推进平安建设及法治建设的重要职能。随着政法智能化建设的深入推进,该单位核心业务系统承载了大量跨部门协同办案数据、社会治理基础信息以及内部办公流转数据。
为落实《网络安全法》及网络安全等级保护制度要求,该单位启动了针对核心业务系统的等保合规建设,重点围绕安全审计与数据操作管控两个方向进行技术加固,以进一步完善政法数据在汇聚、流转与应用过程中的安全保障体系。
项目需求
在项目规划阶段,依据等保测评标准并结合某市政法委员会业务系统实际情况,明确以下建设需求:
(1)日志集中管理与分析:单位内部涉及多类安全设备、网络设备及服务器,按照等保2.0关于审计记录集中管控与留存周期的要求,需要建立统一采集、集中存储、快速检索的日志管理能力,以便在日常安全运维与事件回溯中形成完整支撑;
(2)数据库独立审计留痕:核心业务系统数据库承载敏感人员信息、案件流转数据,需要搭建独立于数据库原生日志的审计通道,关联应用层真实操作人,留存不可篡改操作记录,实现敏感数据访问可追溯;
(3)运维管控与合规审计:针对运维人员数据库访问等高权限操作,建立细粒度的记录与告警机制,识别越权、违规访问行为,并将审计能力从单点工具上升为覆盖日志与数据的体系化管控,补齐等保合规差距。
解决方案
经过多轮调研与测试验证,某市政法委员会选用聚铭综合日志分析系统(SAS)+聚铭数据库安全审计系统(DAS)协同部署方案,搭建一体化安全审计体系。方案紧扣等保可审计、可追溯、可告警核心要求,构建网络侧与数据侧协同联动的审计能力,在零改造、不影响现有业务稳定运行的前提下完成安全加固。
构建全网日志统一归口能力
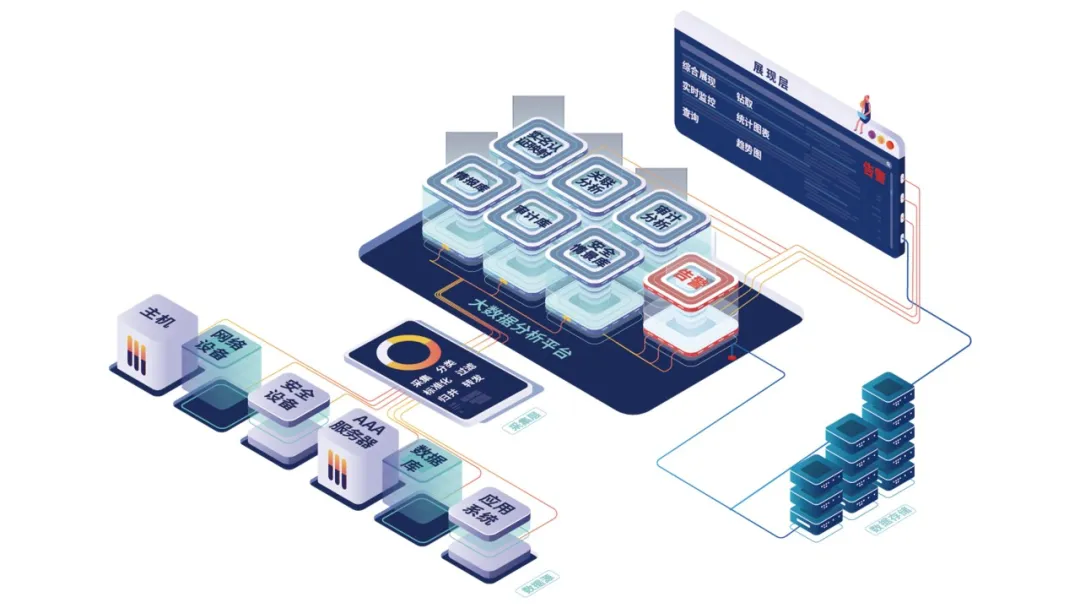
依托SAS统一汇聚内网终端、服务器、安全设备日志,实现海量日志高速存储、快速检索与全网集中审计,做到日志存得下、查得快、用得上。
(1)日志采集与标准化处理
支持Syslog、JDBC/ODBC、FTP、SNMP-Trap等多类采集协议,兼容网络设备、服务器、终端、中间件、OA等多源异构日志;内置千余条标准化解析脚本,完成日志过滤、归并、范式化处理,消除不同设备日志格式差异,支撑高效索引查询。
(2)自动化安全审计与报表
实现审计策略自动执行、自动核查、自动生成审计报告;内置等保合规策略模板,面向网络设备、主机、业务应用开展常态化日志安全审计,满足法规审计核查需要。
(3)多维度关联威胁分析
结合资产信息、事件状态,融合规则、统计、威胁情报三类分析模型,挖掘网络攻击、信息泄露、网页篡改、异常访问、DDoS攻击等安全事件,研判事件优先级,快速定位网络安全威胁。
(4)分级告警闭环监控
支持灵活自定义告警策略,对安全事件分级告警提示;管理人员可对告警开展确认、处置、清除闭环管理,实现安全风险可视可管,同时具备AI日志解读、智能助手能力,降低日志运维门槛。
打造数据库独立审计追溯能力
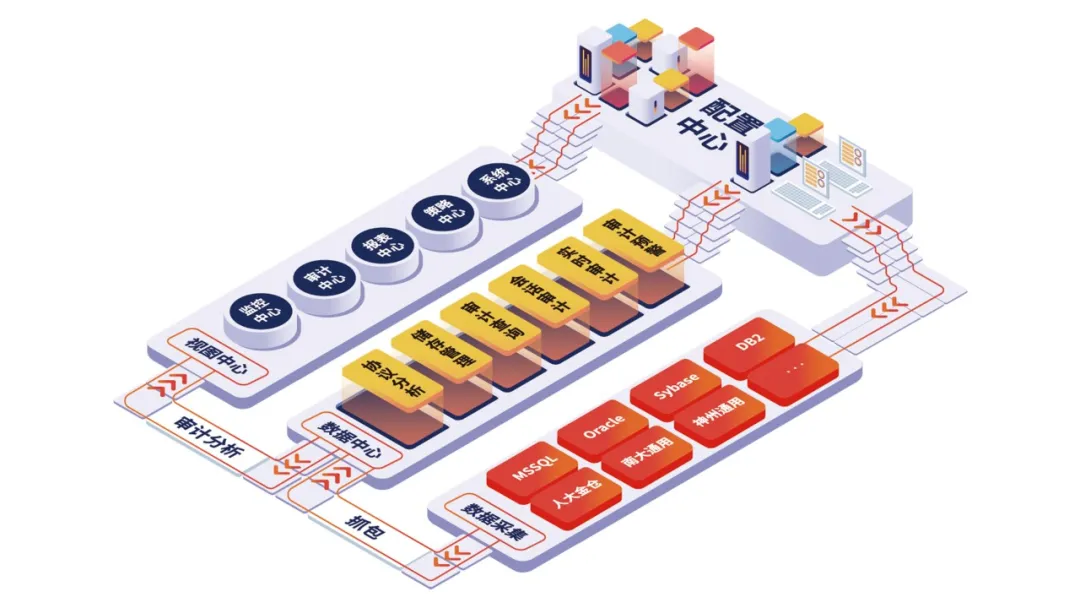
DAS旁路部署于数据库交换机侧,零业务侵入,深度解析数据库访问流量、还原全量操作行为,实现数据库访问可视、可追溯、不可抵赖。
(1)协议全量解析与操作记录
深度兼容Oracle、MySQL、达梦等主流国产及商用数据库协议,采用双向审计技术完整解析SQL语句、执行结果、执行时长、返回行数等关键信息,独立于数据库原生机制留存完整操作轨迹,避免漏审、误审问题。
(2)应用层身份关联溯源
打通应用账号与数据库账号映射关系,还原业务系统背后真实操作人员,解决传统数据库日志仅记录数据库连接账号、无法定位实际使用人的痛点,满足等保操作追溯核查要求。
(3)敏感行为策略告警
适配政法业务场景配置安全策略,针对人员信息、案件资料等敏感数据表,对批量查询、非授权删除、特权账号访问等高风险行为实时触发告警,支持Syslog、邮件等多种告警输出,留存完整证据链,防范内部数据滥用、误操作风险。
(4)审计记录防篡改
审计数据独立存储,与业务数据库物理隔离,数据库高权限账号无法篡改、删除审计记录,保障审计证据独立可信,为事后追责取证提供可靠依据。
建设效果
项目落地后,某市政法委员会建成标准化、体系化的日志审计与数据库操作审计能力。依托全网日志汇聚、标准化治理与关联分析,能够快速识别定位各类网络安全风险,安全告警闭环处置,极大提升运维效率,同时对核心业务库的敏感数据访问形成完整追溯链条,满足了等保2.0等法规标准要求,也最终提升了网络和信息化整体安全防护能力和水平,坚守了政法网络安全阵地。